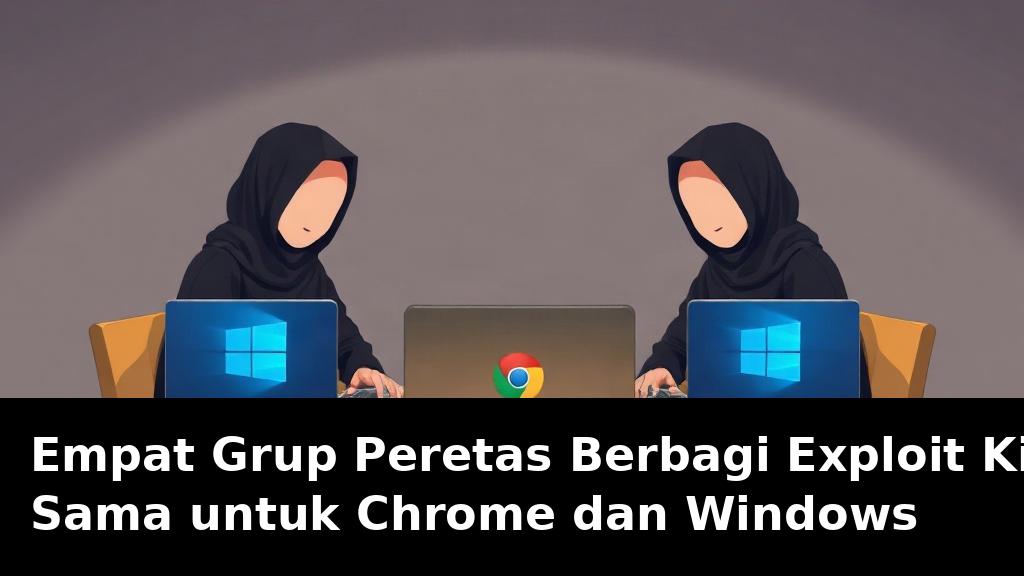
Laporan terbaru mengungkap bahwa empat kelompok berbeda telah terdeteksi menggunakan exploit kit identik yang menargetkan kerentanan di browser Chrome dan sistem operasi Windows. Penemuan ini menyoroti pola kolaborasi atau berbagi alat serangan yang semakin umum di kalangan pelaku kejahatan siber.
Kesenjangan dalam penerapan patch menjadi salah satu faktor utama yang memungkinkan exploit kit ini tetap efektif dalam jangka waktu lama. Banyak organisasi dan pengguna individu masih tertinggal dalam menginstal pembaruan keamanan, sehingga celah yang sudah diketahui tetap terbuka untuk dieksploitasi.
Selain itu, percepatan penemuan kerentanan berbasis kecerdasan buatan turut berkontribusi pada situasi ini. Teknologi AI memungkinkan identifikasi celah keamanan baru dengan kecepatan yang lebih tinggi dibandingkan metode manual tradisional, sehingga pembuat exploit kit dapat merespons lebih cepat.
Dampak dari penggunaan exploit kit bersama ini meluas ke berbagai sektor, termasuk perusahaan yang mengelola data sensitif. Ketika beberapa kelompok menggunakan alat yang sama, deteksi menjadi lebih sulit karena tanda-tanda serangan tidak lagi unik pada satu aktor saja.
Latar belakang teknis exploit kit semacam ini biasanya melibatkan rangkaian kode yang memanfaatkan beberapa kerentanan sekaligus, mulai dari browser hingga komponen sistem operasi. Hal ini meningkatkan peluang keberhasilan serangan bahkan ketika satu celah sudah ditutup.
Analisis lebih lanjut menunjukkan bahwa berbagi alat serangan dapat menurunkan barrier of entry bagi kelompok peretas yang kurang berpengalaman. Mereka tidak perlu mengembangkan exploit sendiri, melainkan hanya memanfaatkan yang sudah ada dan terbukti efektif.
Dari sisi pertahanan, organisasi disarankan untuk mempercepat siklus patch management dan mengadopsi solusi deteksi berbasis perilaku yang tidak bergantung pada signature spesifik. Pendekatan ini dapat mengurangi risiko meskipun exploit kit terus berevolusi.
Perkembangan ini juga mencerminkan tren di mana alat serangan menjadi komoditas yang lebih mudah diakses, sehingga tekanan terhadap vendor perangkat lunak untuk merilis pembaruan lebih cepat semakin meningkat. Kolaborasi antara komunitas keamanan dan pengembang menjadi semakin krusial dalam menutup celah sebelum dimanfaatkan secara luas.